Domain cdxm.de kaufen?
Wir ziehen mit dem Projekt
cdxm.de um.
Sind Sie am Kauf der Domain
cdxm.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cdxm.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
AMS-24 Audio Interface für Musik & StreamingPerfekte Lösung für Solo-Streams sowie für Sessions mit mehreren Instrumenten, zwei XLR/TRS-Combo-Eingänge, zwei Kopfhörerausgänge, zwei TRS-Ausgänge, integriertes Monitoring, Loopback-Schalter, Unterstützung für Mac und PC sowie iOS und Android136,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
AMS-44 Audio Interface für Musik & StreamingPerfekte Lösung für mobiles Recording und Streaming, vier XLR/TRS-Combo-Eingänge, zwei Kopfhörerausgänge, zwei TRS-Ausgänge, integriertes Monitoring, Loopback-Schalter, Stereo Link, Unterstützung für Mac und PC sowie iOS und Android185,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
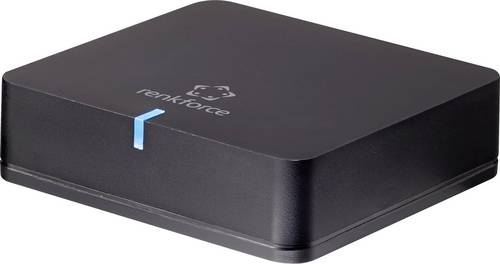
Renkforce Bluetooth Musik-Empfänger Bluetooth Version: 5.0 20m aptX-TechnologieDer Bluetooth-Musikempfänger von Renkforce ermöglicht ein direktes kabellose Streamen von Musik via Handy oder Tablet auf ihre nicht Bluetooth fähige Stereoanlage oder aktiven Lautsprecher. AptX-Bluetooth für CD-Audioqualität Bis jetzt stand Bluetooth-Streamen für Audiophile nicht wirklich als Option zur Verfügung. Der Grund: Die A2DP-Profile, die die Art und Weise festlegen, wie Audiosignale gestreamt werden, fügen vor dem Übertragen von MP3-. ACC- sowie Dateien in anderen Audioformaten einen weiteren Komprimierungsschritt hinzu. Dies führt zu einem hörbaren Qualitätsverlust beim Abspielen. Im Gegensatz dazu dekodiert und rekodiert AptX MP3- oder AAC-Dateien während des Streamens nicht. AptX verpackt die Audiosignale vor dem Bluetoothtransfer digital, was trotz der begrenzten Bluetooth-Bandweite das übertragen großer Datenmengen ermöglicht, soweit das Empfängergerät ebenfalls aptX unterstützt. Leichte Einbindung Der Receiver verfügt über zwei Audio-Ausgänge, die eine außergewöhnliche Klangqualität bieten: Einen analogen Klinken-Ausgang und einen digitalen optischen Toslink-Ausgang. Ein konventioneller 3,5mm-auf-Cinch-Adapter (mitgeliefert) ermöglicht eine Verwendung an älteren Heimkino-Anlagen. Weiter Abdeckungsbereich Der Empfänger erlaubt das Streamen von Audiodateien aus einer Entfernung von bis zu 20m (Sichtlinie).36,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Musik CD - Audio Album - Musik hören - 57 Minuten Laufzeit - 12.7 x 13.97 cm - Nicht spezifiziertEntdecken Sie ein immersives Hörerlebnis mit dieser Musik-CD. Genießen Sie klare Klangqualität und reiche Audioproduktion, die Sie auf eine klangliche Reise nimmt. Perfekt für Liebhaber von hochwertiger Musik, die physische Medien bevorzugen. Diese CD ist ideal für den Heimgebrauch, im Auto oder während der Entspannungsmomente. Mit einer Gesamtspielzeit von 57 Minuten bietet es stundenlanges Zuhören. Die kompakten Abmessungen von 12,7 x 13,97 cm machen es einfach, in Ihrer Sammlung zu speichern oder zu tragen. Mit einer beeindruckenden Ausführungszeit und einem klaren Sound ist dieses Album eine wertvolle Ergänzung zu jeder Musiksammlung. Erleben Sie die Bequemlichkeit der sofortigen Wiedergabe und authentische Klangqualität. Fügen Sie diese CD heute in Ihren Warenkorb für endlose Hörvergnügen.302,56 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **


Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
AMS-22 Audio Interface für Musik & StreamingPerfekte Lösung für mobiles Recording und Streaming, mit einem XLR/TRS-Combo-Eingang und einen Stereo-Line-Eingang, Kopfhörerausgang, zwei TRS-Ausgänge, integriertes Monitoring, Loopback-Schalter, Unterstützung für Mac und PC sowie iOS und Android89,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
AMS-24 Audio Interface für Musik & StreamingPerfekte Lösung für Solo-Streams sowie für Sessions mit mehreren Instrumenten, zwei XLR/TRS-Combo-Eingänge, zwei Kopfhörerausgänge, zwei TRS-Ausgänge, integriertes Monitoring, Loopback-Schalter, Unterstützung für Mac und PC sowie iOS und Android136,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
AMS-44 Audio Interface für Musik & StreamingPerfekte Lösung für mobiles Recording und Streaming, vier XLR/TRS-Combo-Eingänge, zwei Kopfhörerausgänge, zwei TRS-Ausgänge, integriertes Monitoring, Loopback-Schalter, Stereo Link, Unterstützung für Mac und PC sowie iOS und Android185,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Renkforce Bluetooth Musik-Empfänger Bluetooth Version: 5.0 20m aptX-TechnologieDer Bluetooth-Musikempfänger von Renkforce ermöglicht ein direktes kabellose Streamen von Musik via Handy oder Tablet auf ihre nicht Bluetooth fähige Stereoanlage oder aktiven Lautsprecher. AptX-Bluetooth für CD-Audioqualität Bis jetzt stand Bluetooth-Streamen für Audiophile nicht wirklich als Option zur Verfügung. Der Grund: Die A2DP-Profile, die die Art und Weise festlegen, wie Audiosignale gestreamt werden, fügen vor dem Übertragen von MP3-. ACC- sowie Dateien in anderen Audioformaten einen weiteren Komprimierungsschritt hinzu. Dies führt zu einem hörbaren Qualitätsverlust beim Abspielen. Im Gegensatz dazu dekodiert und rekodiert AptX MP3- oder AAC-Dateien während des Streamens nicht. AptX verpackt die Audiosignale vor dem Bluetoothtransfer digital, was trotz der begrenzten Bluetooth-Bandweite das übertragen großer Datenmengen ermöglicht, soweit das Empfängergerät ebenfalls aptX unterstützt. Leichte Einbindung Der Receiver verfügt über zwei Audio-Ausgänge, die eine außergewöhnliche Klangqualität bieten: Einen analogen Klinken-Ausgang und einen digitalen optischen Toslink-Ausgang. Ein konventioneller 3,5mm-auf-Cinch-Adapter (mitgeliefert) ermöglicht eine Verwendung an älteren Heimkino-Anlagen. Weiter Abdeckungsbereich Der Empfänger erlaubt das Streamen von Audiodateien aus einer Entfernung von bis zu 20m (Sichtlinie).36,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Musik CD - Audio Album - Musik hören - 57 Minuten Laufzeit - 12.7 x 13.97 cm - Nicht spezifiziertEntdecken Sie ein immersives Hörerlebnis mit dieser Musik-CD. Genießen Sie klare Klangqualität und reiche Audioproduktion, die Sie auf eine klangliche Reise nimmt. Perfekt für Liebhaber von hochwertiger Musik, die physische Medien bevorzugen. Diese CD ist ideal für den Heimgebrauch, im Auto oder während der Entspannungsmomente. Mit einer Gesamtspielzeit von 57 Minuten bietet es stundenlanges Zuhören. Die kompakten Abmessungen von 12,7 x 13,97 cm machen es einfach, in Ihrer Sammlung zu speichern oder zu tragen. Mit einer beeindruckenden Ausführungszeit und einem klaren Sound ist dieses Album eine wertvolle Ergänzung zu jeder Musiksammlung. Erleben Sie die Bequemlichkeit der sofortigen Wiedergabe und authentische Klangqualität. Fügen Sie diese CD heute in Ihren Warenkorb für endlose Hörvergnügen.302,56 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Cocktail Audio N 25 Amp Musik Streamer *schwarz* CO30891Der CocktailAudio N25 AMP bietet mit seinem Sabre32 Referenz-DAC-Chip und den Dual Core ARM Cortex A9 Prozessor mit 2 x 1,0 GHz Musikliebhabern mehr als ausreichend Leistung fü, r klanglich hochwertigen Audiogenuss. Bewä, hrte CocktailAudio Tech1199,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Rohrbach, Kurt: Tipolino 3/4 - Fit in Musik. Audio-CDs. Ausgabe DTipolino 3/4 - Fit in Musik. Audio-CDs. Ausgabe D , Band 2 des aufbauenden Lehrwerks "Tipolino - Fit in Musik" ist der ideale Begleiter für den Musikunterricht in Klasse 3 und 4. Wie von selbst decken die motivierenden Inhalte alle Lehrplan-Anforderungen ab - kindgerecht, kompetenz- und handlungsorientiert. Entdecken Sie selbst, dass differenzierter Unterricht mit individueller Schwerpunktsetzung möglich ist! Begleitet von der Musikmaus Tipolino wird die praxiserprobte Konzeption des ersten Bandes fortgeführt: - klare Gliederung, offene Aufgabenstellungen, anschauliche Illustrationen - Vertiefung einer der sechs musikalischen Kompetenzbereiche auf einer Doppelseite pro Kapitel (Singen/Sprechen, Hören, Bewegen, Musizieren, Darstellen, Verstehen) - Maus-Trainings mit Rhythmus-, Hör- und Stimmübungen fördern selbsttätiges Üben - Tipolinos Liedvorrat ergänzt jedes Kapitel mit schwungvollen Liedern und Sprechstücken - informative Tipp!olino-Workshops zu Lerninhalten wie "Das Orchester" Der übersichtliche und leicht verständliche Lehrerband, 5 Audio-CDs mit Gesamtaufnahmen und Playbacks zu allen Liedern und Sprechstücken sowie Tipolino-Sticks für das rhythmische Training unterstützen Ihre Vorbereitung und den schnellen Einsatz im Unterricht - ideal auch für fachfremd Unterrichtende. , Fensterbeschläge & -zubehör > Fenster & Fensterbeschläge , Erscheinungsjahr: 202009, Produktform: Audio-CD, Titel der Reihe: Tipolino. Fit in Musik#3/4#, Autoren: Rohrbach, Kurt~Ringger, Katrin-Uta, Seitenzahl/Blattzahl: 18, Keyword: Musiklehrwerk; Musikunterricht; kompetenzorientiert; Musikpädagogik; Klasse 4; Grundschule; Lehrplan; Lehrwerk, Fachschema: Musikunterricht / Lehrermaterial, Themenvorschläge~Musikerziehung~Musikunterricht, Bildungsmedien Fächer: Musik, Fachkategorie: Unterricht und Didaktik: Musik, Region: Deutschland, Bildungszweck: für den Primarbereich, Warengruppe: AUDIO/Schulbücher/Unterrichtsmat./Lehrer, Fachkategorie: Unterrichtsmaterialien, Sekunden: 291, Text Sprache: ger, UNSPSC: 85234920, Warenverzeichnis für die Außenhandelsstatistik: 85234920, Verlag: Helbling Verlag GmbH, Verlag: Helbling Verlag GmbH, Verlag: Helbling Verlag GmbH, Länge: 124, Breite: 144, Höhe: 25, Gewicht: 215, Produktform: Audio-CD, Genre: Hörbücher, Genre: Hörbuch, Ist ein Teil von EAN: 9783862273676, Herkunftsland: ÖSTERREICH (AT), Katalog: Gesamtkatalog, Katalog: LIB_MEDIEN, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0018, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Audio / Video, Unterkatalog: Hörbücher, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,110,35 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.